
Стратегия безопасной разработки ИТ-продуктов. Подход Bercut.
С начала 2022 года зарегистрировано несколько крупных утечек данных пользователей российских сервисов. Инциденты приобретают массовый характер. Директор по информационной безопасности Bercut рассказывает о том, как партнер по цифровой трансформации бизнеса с 27-летим опытом обеспечивает безопасность и конфиденциальность данных на всех этапах жизненного цикла разработки программного обеспечения.
«Мы понимаем и учитываем актуальные угрозы. Bercut регулярно, проводит мониторинг тенденций и трендов мира киберпреступности, проводит анализ всевозможных рисков с целью оптимизации методик по предотвращению и отражению угроз.» (Алексей Кощиенко, Директор по информационной безопасности Bercut)
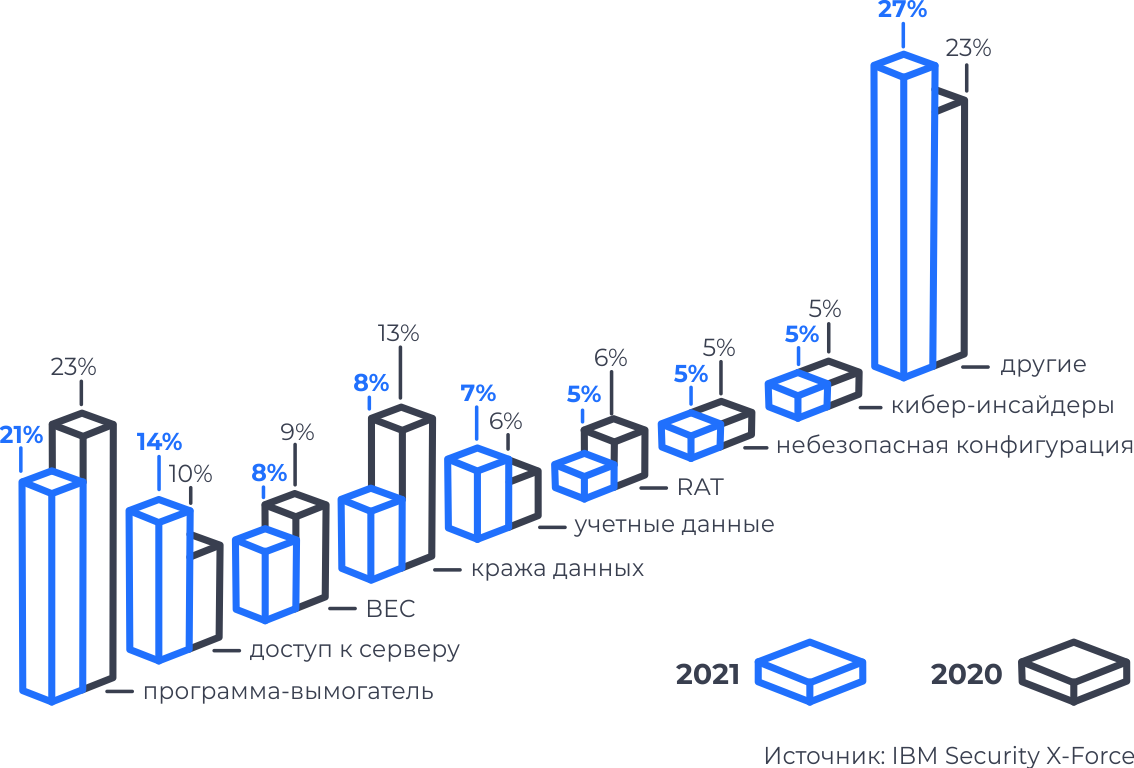
Например: в последнем отчете Security X-Force Treat Intelligence Index 2022 компании IBM упомянуто, что процент программ-вымогателей увеличился на 146% в сравнении с прошлым годом. Что позволяет сделать вывод об увеличении уровня инноваций в области программ-вымогателей для Linux.
Построение стратегии информационной безопасности любой организации требует внимания к тому, какие информационные ресурсы могут потенциально заинтересовать злоумышленников.
Решения Bercut инсталлированы в ИТ-ландшафт крупнейших интегрированных провайдеров цифровых услуг, обеспечивая бесперебойное обслуживание и сохраняя конфиденциальность данных миллионов пользователей ежедневно. Системы соответствуют мировым стандартам отрасли и поддерживают высокие требования по информационной безопасности наших партнеров.
Многолетний опыт позволил компании нарастить компетенции и укрепить экспертизу в вопросах, связанных с обеспечением информационной безопасности высокотехнологических продуктов. Основываясь на современных практиках, Bercut внедрил собственную нормативную базу, регламентирующую прохождение оценки соответствия базовым требованиям по информационной безопасности на всех этапах жизненного цикла разработки программного обеспечения. Иными словами, Bercut разработал собственный подход к организации процесса безопасной разработки ПО для бизнеса.
Модель зрелости BSIMM
Подход к процессу безопасной разработки Bercut основывается на модели зрелости BSIMM (Building Security In Maturity Model) версии 12, на текущий момент, являющейся самым актуальным индустриальным срезом в области безопасности приложений (Aplication Security). Модель опирается на практический опыт и данные, полученные от 128 организаций по всему миру. BSIMM включает в себя меры по повышению безопасности приложений путем обнаружения, исправления и предотвращения уязвимостей.
В основе методологии — разделение процесса Application Security на 4 группы практик (далее «домен»), каждая из которых отвечает за определенные операционные процессы:
- Governance — организация, управление и оценка эффективности инициативы Application Security;
- Intelligence — сбор и консолидация знаний в области информационной безопасности внутри организации;
- SSDL Touchpoints — анализ и оценка конкретных артефактов и процессов в рамках производства ПО;
- Deployment — взаимодействие с подразделениями сетевой и инфраструктурной безопасности и службами технической поддержки.
Каждый домен содержит в себе 12 практик, в совокупности насчитывающих 122 активности. Для активностей предусмотрены 3 уровня зрелости: начальный, средний и продвинутый